http://wiwi.blog
看到這篇《Google and HTTP》文章,裡面提到 Google 用「安全」當藉口強行推行 HTTPS,但許多網站其實不見得需要。作者認為這是 Google 想控制網路的手段之一,讓網路失去了原本的簡單和自由特色。
HTTPS 是 HTTP 的加密版本,基本上就是在你和網站之間的聯繫通道加了一道密碼鎖,別人看不到你們在傳什麼訊息,也無法從中攔截、竄改。
通常到了 HTTPS 網站時,瀏覽器的網址欄上會顯示小鎖頭 🔒 圖示。
客人不該制定規則
尤其是他寫的這一句我覺得很認同:
"Google is a guest on the web, as we all are. Guests don't make the rules."
(我們都是網際網路上的過客,Google 也不例外。規則不是由客人制定的。)
我們沒必要因為 Google Chrome 瀏覽器一看到 HTTP 就緊張兮兮說:「危險!這個不安全!」,然後就強迫所有使用者都用 HTTPS。Google 又不是我的房東,網際網路也不是它家開的,規則不該是 Google 說了算呀!
我的廢文真的需要加密傳輸嗎?
我的個人部落格不是銀行網站,沒有傳輸任何私密的資料。你來看我的廢文,既不用註冊登入,也不用輸入密碼,更不會洩漏你的信用卡號碼。我網站的資訊本來就是公開的,我們之間的通訊,並沒有 100% 加密的必要。
但話說回來,HTTP 還是有被壞人在中間動手腳的可能性。如果你在咖啡廳或機場用免費 Wi-fi,或懷疑電腦中毒了,那用 HTTPS 的確比較安心一點。不然如果壞人假冒 wiwi.blog 叫你匯錢給他就糟糕了!
再說,2015 年以前的舊裝置和瀏覽器,許多已經無法完美支援現在的 HTTPS 標準;2010 年之前的系統能連上現代 HTTPS 網站的機率更低。如果我把所有使用者都強制導向 HTTPS,會讓許多舊裝置無法開啟我的網站。
另外,我所有網站的 HTTPS 目前都是是靠 Let's Encrypt 服務運作的。Let's Encrypt 提供了免費的 HTTPS 憑證,讓許多小網站也能輕鬆擁有加密連線。但這還是讓我的網站多了一個依賴性,萬一有一天 Let's Encrypt 停止服務或不再免費了,HTTPS 憑證就會變成又一個需要額外負擔的支出。
這都是為了「安全」!
畢竟對 Google 的商業利益來說,個人架設獨立網站,最好是越困難、越麻煩越好,這樣大家才會改用 Google 那「安全的」雲端服務呀!
不要每次都被「這是為了你的安全」的老掉牙說詞騙了,要是 Google 真的在乎你的安全,就不會到處用各種方式跟蹤你了。就更別提如果你用的是 Google Chrome 瀏覽器,就算有 HTTPS 加密,Google 也還是可以知道你在幹嘛呀!
所以,我重新調整了 wiwi.blog 的網站主機設定,現在同時支援 HTTP 和 HTTPS!想要加密的人就用 https://,覺得沒必要或使用舊裝置的人就用 http://,不管你用什麼協定進來,wiwi.blog 的廢文都歡迎你閱讀!
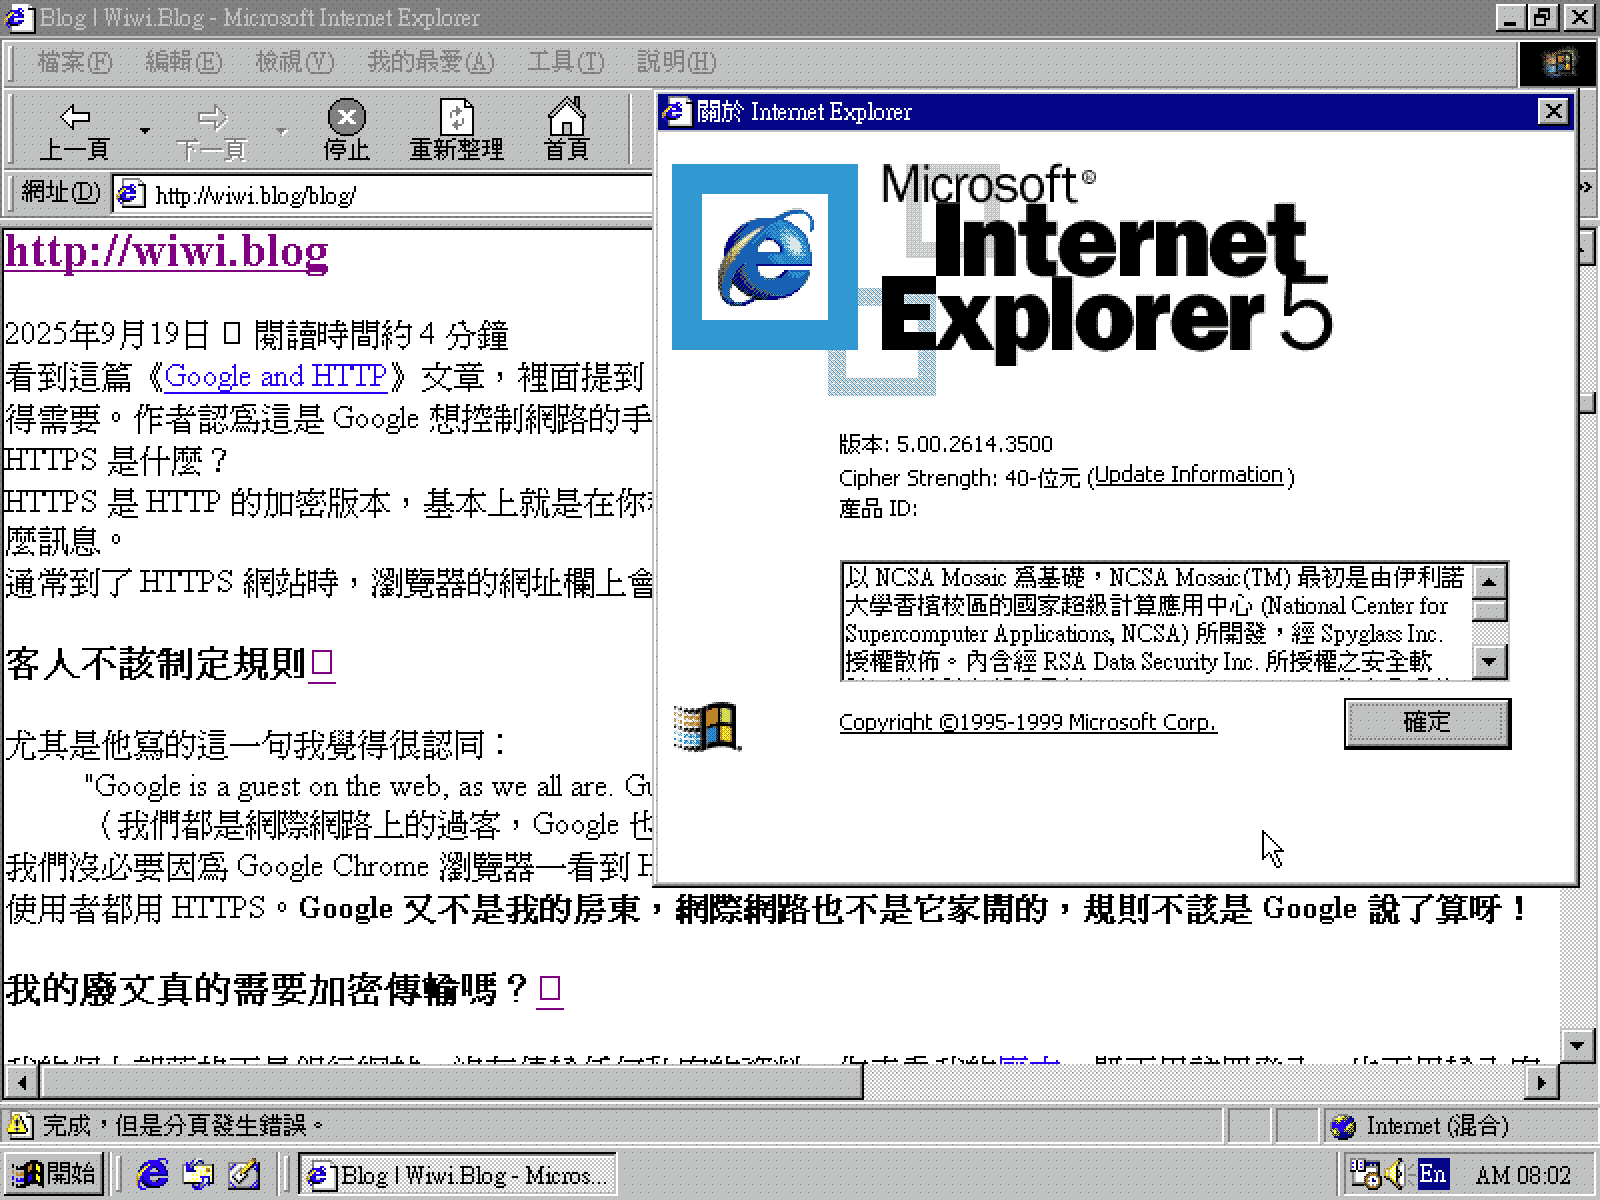
(多虧 HTTP,現在連 Windows 98 + IE5 都可以看 Wiwi.Blog 了!)
- Google 隱私沙盒是什麼?Chrome 的新追蹤方式(TheConversation.com,英文)1
- Google 和解 50 億美元訴訟,承認在無痕模式仍追蹤用戶(NPR.org,英文)2